Organization Settings
Audit Log
Audit Log 記錄整個平台的登入事件與使用者操作,讓 Admin 與稽核人員在同一處查閱誰、在何處、於何時做了什麼。
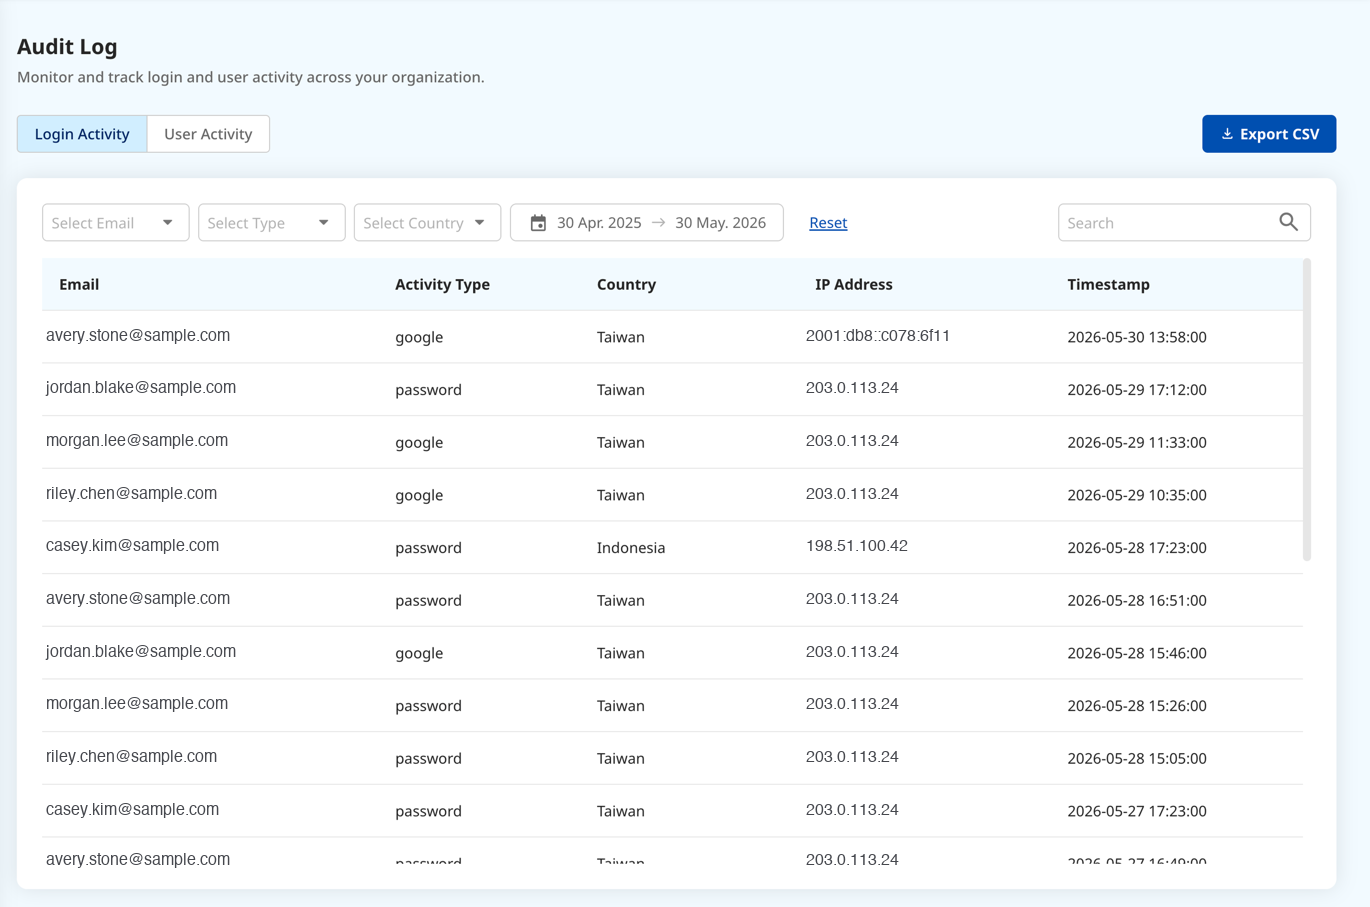
Audit Log 分為兩個分頁:
- Login:登入事件。登入失敗會以紅色標示。
- User Activity:使用者執行的操作,每筆都可展開查看變更摘要。
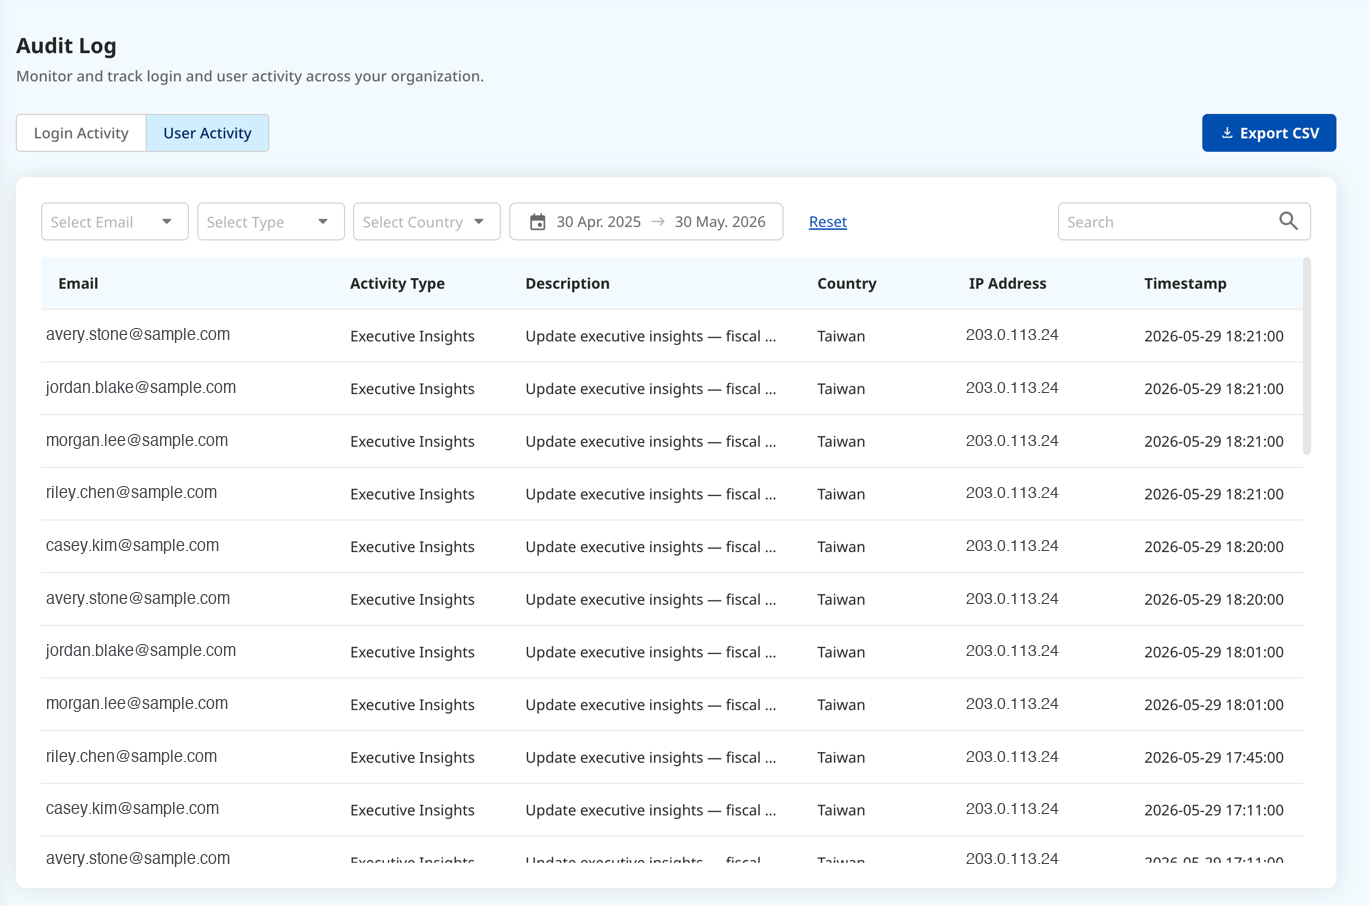
每筆紀錄都會留下使用者的 email、當時的角色、IP、裝置與時間戳記,並連結到 Enterprise SSO 身分,因此每項操作都能對應到真實的人。
可依 time、type 與 user 篩選(可複選,並支援自訂日期區間),也可用關鍵字搜尋。清單不分頁,改以篩選條件與 Export CSV 縮小範圍。欄位順序為 User Email → Type → IP → Timestamp(誰 → 做了什麼 → 從哪裡 → 何時)。
保存期限與完整性
Section titled “保存期限與完整性”紀錄為唯讀,保存 13 個月,以無法手動刪除的快照形式保存。
只有 Owner / Admin 能檢視與匯出 Audit Log,但 Audit Log 會記錄所有角色的操作。
注意事項與例外情況
Section titled “注意事項與例外情況”| 情況 | 行為 |
|---|---|
| 登入失敗 | 在清單中以紅色標示。 |
| 嘗試刪除紀錄 | 系統層級禁止(唯讀快照)。 |
| 紀錄超過 13 個月 | 不再保存。 |
| 非 Admin 開啟此頁 | 無法檢視 Audit Log。 |