Organization Settings
Authorization List
Authorization List 是 Admin 串接各雲端帳單與用量資料來源的地方,也是 LumiTure 所有成本與用量分析的起點:雲端完成授權前,其資料不會出現在平台任何地方。
授權是核心整合,所有方案皆包含;少了授權,平台的分析功能就沒有資料。此頁僅限 Owner / Admin;T1 / T2 Manager 與 Member 無法存取。
Authorization List 頁面
Section titled “Authorization List 頁面”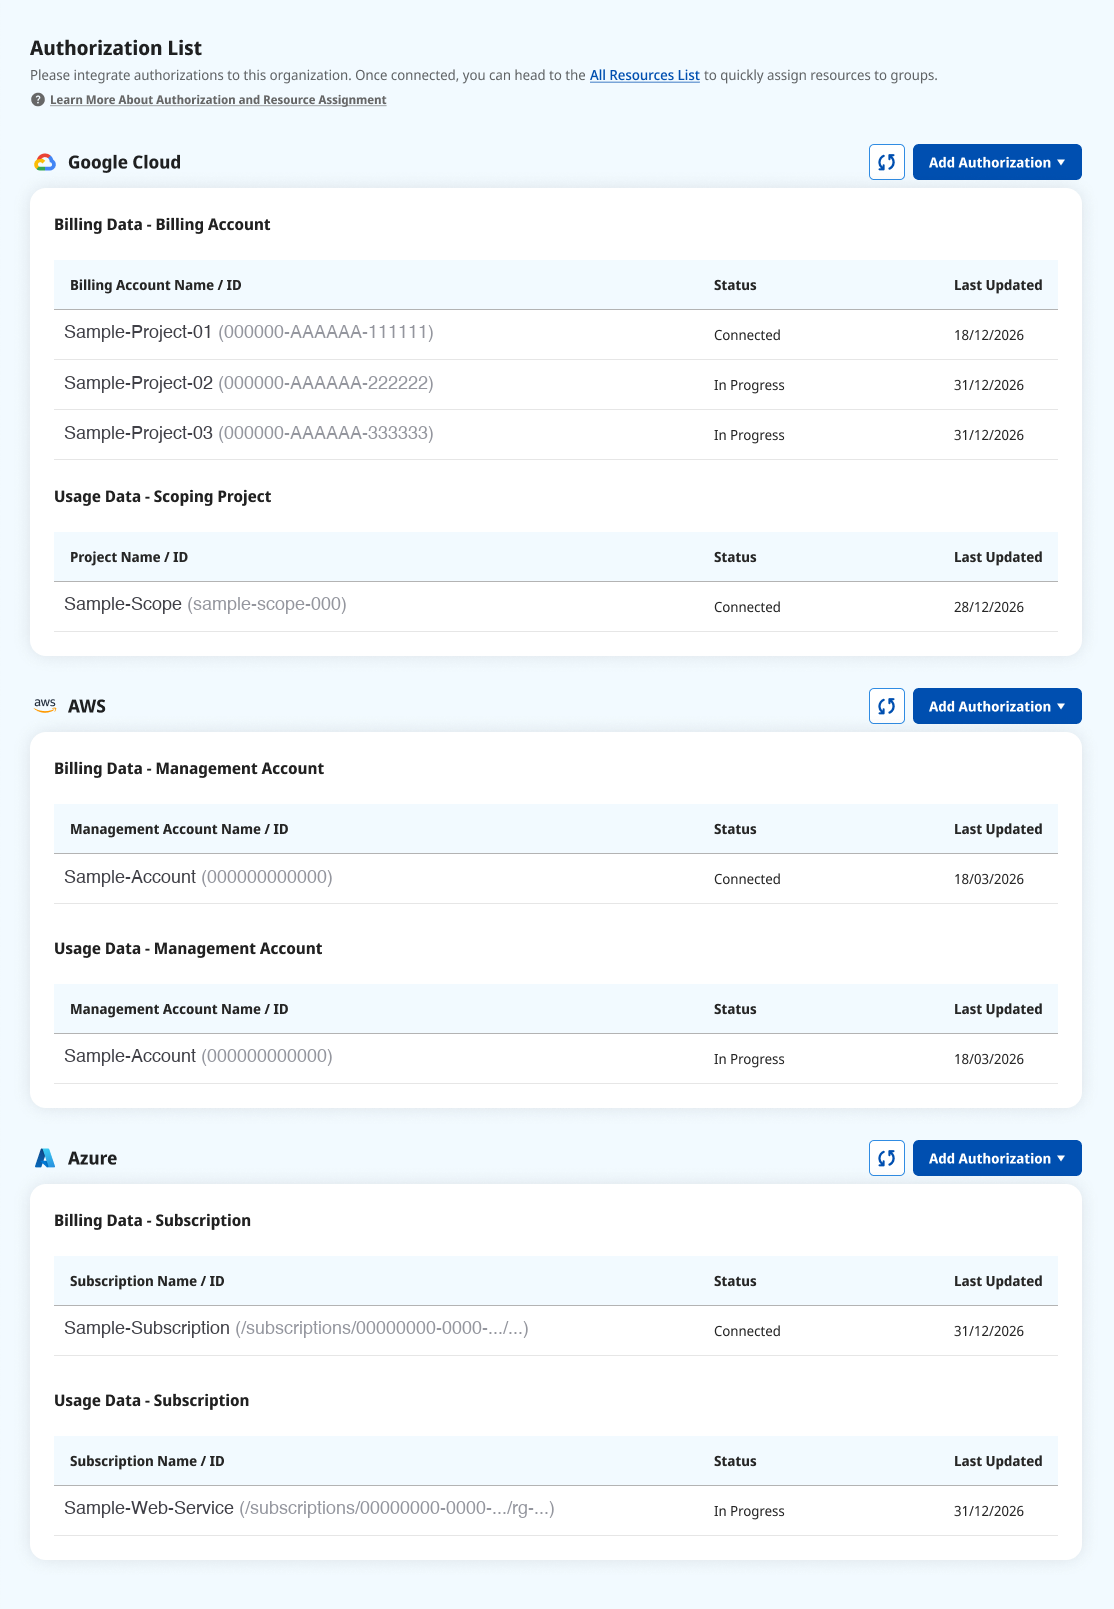
授權依雲端分組(Google Cloud / AWS / Azure)。每個帳號顯示 Status(Connected / In Progress / Error)與 Last Updated。點選重新整理按鈕可重新檢查狀態,點選 Add Authorization 可串接新的資料來源。沒有任何授權的雲端,區塊會是空的。
| 雲端 | 列出項目 |
|---|---|
| Google Cloud | Billing Data(Billing Account)、Usage Data(Scoping Project) |
| AWS | Billing Data(Management Account)、Usage Data(Management Account) |
| Azure | Billing Data(Subscription)、Usage Data(Subscription) |
- 點選 Add Authorization,選擇 Billing 或 Usage。(Google Cloud / AWS / Azure 皆提供兩種。)
- 各雲端會先顯示教學頁說明前置條件,接著進入詳細資料表單。
- 填入必填資料(如下)。
- 點選 Check 驗證權限與資料。Check 通過後才能 Integrate,且欄位會在 Check 通過後鎖定。
| 雲端 / 類型 | 需提供的資料 |
|---|---|
| Google Cloud Billing | Billing Account ID,以及存放 detailed billing export 的 Project 與 dataset,和 LumiTure 用來讀取的 service account。 |
| Google Cloud Usage | Scoping Project ID(供 Rightsizing / Recommendation 使用)。 |
| AWS Billing | Management Account ID,以及 LumiTure 可 assume 的 cross-account role。 |
| AWS Usage | Management Account,須已完成 Billing 授權。需具備該帳號的管理權限,才能設定 LumiTure 讀取用量所用的 role。 |
| Azure Billing | Subscription。 |
| Azure Usage | Subscription,須已完成 Billing 授權。需具備該 Subscription 的 Owner 或 User Access Administrator 權限,才能指派 LumiTure 讀取用量所用的唯讀 role。 |
- Check 通過前 Integrate 無法使用,通過後欄位鎖定。
- 禁止重複授權:同一對象不能新增兩次。
- 權限或路徑問題(權限不足、Project / dataset 錯誤、配額限制)會在 Check 階段回報,並阻擋整合。
僅限 Owner / Admin。T1 / T2 Manager 與 Member 無法檢視或編輯此頁。
備註與資料更新時間
Section titled “備註與資料更新時間”| 情境 | 行為 |
|---|---|
| 雲端尚未有任何授權 | 該區塊保持空白。 |
| 重複的對象 | 阻擋,並提示已存在於 Organization 中。 |
| 權限或資料錯誤 | 在 Check 階段回報並附上原因。 |